Un colaborador accede desde su computadora personal a una plataforma que contiene información confidencial. Aunque utiliza una contraseña válida y está conectado a la red corporativa, ¿significa eso que su dispositivo y sus actividades son seguros? Durante años, muchas organizaciones confiaron en que los usuarios dentro de sus redes representaban un riesgo menor. Sin embargo, el trabajo remoto, los servicios en la nube y las amenazas basadas en credenciales comprometidas han demostrado las limitaciones de esa estrategia.
Frente a este escenario, Zero Trust o confianza cero propone una forma diferente de proteger los sistemas: verificar cada solicitud de acceso y conceder únicamente los permisos necesarios. Comprender sus principios, diferencias con la seguridad tradicional y requisitos de implementación permite a las organizaciones tomar mejores decisiones para proteger sus activos digitales.
¿Qué es Zero Trust?
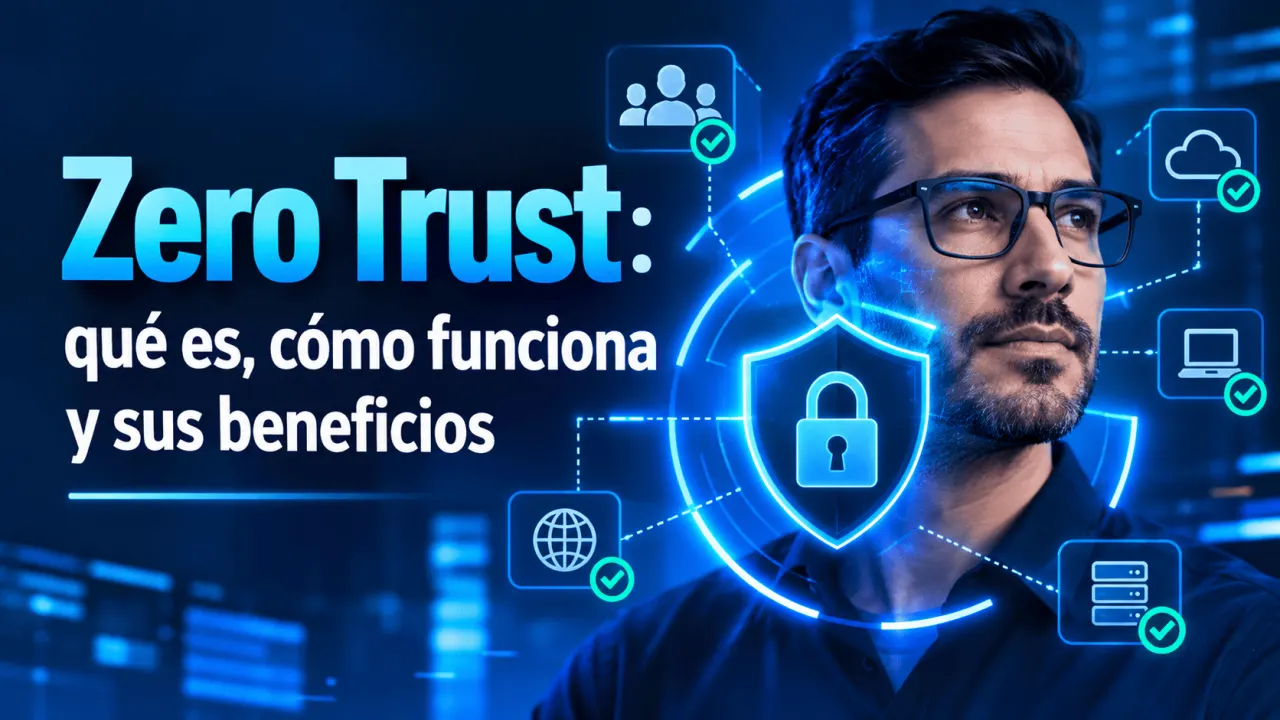
Zero Trust es un enfoque de ciberseguridad que elimina la confianza implícita basada únicamente en la ubicación de un usuario, dispositivo o servicio dentro de una red. Cada intento de acceso debe evaluarse mediante políticas que consideran la identidad, el recurso solicitado y las condiciones de seguridad.
El National Institute of Standards and Technology (NIST), en su publicación SP 800-207, publicada en agosto de 2020, describe este modelo como una transición desde defensas centradas en perímetros de red hacia la protección de usuarios, activos y recursos específicos.
Su principio suele resumirse mediante la expresión «nunca confiar implícitamente, verificar siempre». Esto no significa solicitar una contraseña en cada operación, sino establecer mecanismos que permitan comprobar y reevaluar las condiciones de acceso según el riesgo y las políticas definidas.
Seguridad tradicional frente a Zero Trust
La diferencia principal se encuentra en cómo se determina la confianza. La seguridad tradicional suele concentrar sus controles en el límite de la red corporativa. Zero Trust busca aplicar decisiones de acceso específicas para cada recurso, independientemente del lugar desde el que se realiza la conexión.
| Criterio | Modelo perimetral tradicional | Enfoque Zero Trust |
|---|---|---|
| Confianza | Puede considerar confiables determinadas conexiones internas. | No concede confianza implícita por ubicación. |
| Acceso | Puede habilitar acceso amplio después de ingresar a la red. | Aplica permisos específicos por recurso y sesión. |
| Autenticación | Puede depender de una validación inicial. | Integra autenticación sólida y reevaluación contextual. |
| Dispositivos | Su estado puede evaluarse de forma limitada. | Considera la postura de seguridad del dispositivo. |
| Movimiento lateral | Puede resultar más sencillo si existen redes internas abiertas. | Busca restringirlo mediante segmentación y privilegios mínimos. |
| Supervisión | Puede centrarse en el tráfico del perímetro. | Considera identidades, dispositivos, aplicaciones y actividad. |
Esta comparación representa tendencias arquitectónicas, no reglas absolutas. Una red tradicional bien administrada también puede incorporar autenticación multifactor, segmentación y monitoreo. Zero Trust integra estos mecanismos en una estrategia donde la ubicación deja de ser una razón suficiente para autorizar el acceso.
Principios esenciales de confianza cero
La arquitectura Zero Trust se apoya en varias decisiones técnicas que trabajan conjuntamente. Entre las más relevantes se encuentran:
Por ejemplo, una persona autorizada para consultar registros de participantes no necesariamente debe contar con permisos para modificar resultados de evaluaciones o descargar bases de datos completas. Esta separación reduce la exposición cuando una cuenta resulta comprometida.
Los cinco pilares de Zero Trust
La Cybersecurity and Infrastructure Security Agency (CISA), en su Zero Trust Maturity Model 2.0 de abril de 2023, organiza la evolución de este enfoque en cinco pilares. Aunque el modelo fue concebido principalmente para agencias federales estadounidenses, sus criterios pueden orientar a organizaciones de otros sectores.
| Pilar | Objetivo de protección | Ejemplo de control |
|---|---|---|
| Identidad | Verificar usuarios y entidades. | Autenticación multifactor y políticas de acceso. |
| Dispositivos | Evaluar equipos que solicitan acceso. | Comprobación de actualizaciones y configuración de seguridad. |
| Redes | Controlar las comunicaciones. | Segmentación y cifrado de conexiones. |
| Aplicaciones y cargas de trabajo | Proteger servicios y operaciones. | Autorización granular para aplicaciones y API. |
| Datos | Limitar la exposición de información sensible. | Clasificación, cifrado y restricciones de descarga. |
CISA también identifica capacidades transversales de visibilidad y analítica, automatización y orquestación, y gobernanza. Estas permiten que los controles no funcionen como soluciones aisladas y que las políticas puedan ajustarse a los cambios del entorno tecnológico.
Aplicación práctica en una institución educativa
Imaginemos una organización que imparte capacitación y utiliza una plataforma digital para administrar alumnos, evaluaciones y certificados. Sus instructores necesitan consultar determinados datos, mientras que el personal administrativo gestiona otros registros.
Con un diseño Zero Trust, el proceso puede organizarse de la siguiente manera:
En este ejemplo hipotético, si las credenciales de un instructor fueran comprometidas, los permisos limitados podrían reducir los recursos accesibles para un atacante. El resultado dependería de la correcta configuración de las políticas, la protección de las sesiones y la capacidad de detectar comportamientos sospechosos.
Para aplicaciones distribuidas entre varias nubes, la publicación NIST SP 800-207A, de septiembre de 2023, amplía este enfoque hacia identidades de aplicaciones y servicios, políticas granulares y componentes capaces de controlar las comunicaciones entre sistemas.
Cómo implementar Zero Trust gradualmente
Adoptar confianza cero no exige reemplazar toda la infraestructura tecnológica de una organización. Es posible iniciar con recursos críticos, evaluar los controles existentes y ampliar progresivamente el alcance de las políticas.
| Etapa | Acción principal | Resultado esperado |
|---|---|---|
| Diagnóstico | Inventariar identidades, aplicaciones y datos sensibles. | Identificar activos prioritarios y dependencias. |
| Identidad | Fortalecer autenticación y revisar permisos. | Reducir accesos innecesarios. |
| Protección | Aplicar segmentación y controles por recurso. | Limitar rutas de acceso no autorizadas. |
| Supervisión | Centralizar registros y revisar eventos de riesgo. | Detectar anomalías y revisar políticas. |
| Mejora | Probar controles y extenderlos a nuevos servicios. | Ampliar la protección según prioridades. |
Esta secuencia es una propuesta práctica de implementación, no un procedimiento único exigido por NIST. Puede integrarse con el Cybersecurity Framework 2.0 de NIST, publicado en febrero de 2024, que organiza la gestión del riesgo en las funciones de gobernar, identificar, proteger, detectar, responder y recuperar.
Beneficios y limitaciones del modelo
Zero Trust puede contribuir a reducir la exposición de recursos sensibles, limitar el uso indebido de cuentas y controlar el acceso a aplicaciones distribuidas. Por ejemplo, una política que restringe las cuentas administrativas evita que una identidad utilizada para tareas rutinarias disponga innecesariamente de permisos críticos.
También permite definir controles específicos para colaboradores remotos sin asumir que una conexión interna es automáticamente segura. No obstante, sus beneficios dependen de la cobertura y calidad de la implementación.
Entre las dificultades habituales se encuentran los sistemas antiguos sin controles granulares, los inventarios incompletos, la complejidad de integrar distintas herramientas y el riesgo de interrumpir procesos legítimos mediante políticas demasiado restrictivas. Por ello, conviene realizar pruebas antes de extender los controles a entornos de producción.
Además, Zero Trust no elimina todos los ciberataques. Una aplicación vulnerable, una configuración incorrecta o una sesión comprometida todavía pueden generar incidentes. La organización debe mantener medidas complementarias de gestión de vulnerabilidades, respaldo, respuesta y recuperación.
Conclusión
Zero Trust representa una evolución en la manera de gestionar la confianza digital: el acceso deja de depender principalmente de pertenecer a una red y pasa a justificarse mediante identidad, contexto y políticas verificables. Para una organización que administra información sensible, el paso más útil consiste en identificar sus recursos críticos y revisar quién necesita acceder a ellos, bajo qué condiciones y con qué nivel de privilegios.
Incorpora verificación a tus credenciales digitales
Si tu organización imparte capacitación, puedes evaluar la emisión de certificados verificables mediante QR, enlace o código. El Instituto Internacional de Ingeniería (3i) ofrece opciones para respaldar y validar credenciales, como parte de una gestión documental que también requiere controles de acceso y protección de datos.
Fuentes consultadas
Rose, S., Borchert, O., Mitchell, S. y Connelly, S. NIST. Zero Trust Architecture. NIST Special Publication 800-207. 2020.
Cybersecurity and Infrastructure Security Agency (CISA). Zero Trust Maturity Model, Version 2.0. 2023.
Chandramouli, R. y Butcher, Z. NIST. A Zero Trust Architecture Model for Access Control in Cloud-Native Applications in Multi-Cloud Environments. NIST SP 800-207A. 2023.
Pascoe, C., Quinn, S. y Scarfone, K. NIST. The NIST Cybersecurity Framework (CSF) 2.0. 2024.
Instituto Internacional de Ingeniería (3i). Programa Partner: validación de certificados y credenciales digitales. Página institucional consultada en noviembre de 2026.