Un colaborador recibe un correo aparentemente legítimo, abre un archivo adjunto y, minutos después, varios sistemas comienzan a mostrar comportamientos inusuales. El equipo de tecnología detecta conexiones sospechosas, pero todavía desconoce si existe una filtración de información o una infección activa. En ese momento, la organización necesita tomar decisiones rápidas sin destruir evidencias ni agravar el incidente.
La respuesta a incidentes de ciberseguridad establece los procedimientos para investigar estas situaciones, contener sus efectos y recuperar las operaciones. Comprender sus etapas, herramientas y criterios de prioridad resulta fundamental para empresas que administran información sensible o dependen de servicios digitales. Esta guía explica cómo estructurar una respuesta eficaz, compara métodos de actuación y presenta un ejemplo aplicable.
¿Qué es la respuesta a incidentes?
La respuesta a incidentes de ciberseguridad es el conjunto organizado de actividades destinadas a identificar, analizar, contener, erradicar y recuperarse de situaciones que comprometen o amenazan la confidencialidad, integridad o disponibilidad de los sistemas y datos.
No todo evento de seguridad constituye un incidente confirmado. Un intento fallido de autenticación puede formar parte de la actividad habitual de un sistema, mientras que múltiples accesos no autorizados seguidos de extracción de archivos pueden indicar una intrusión. La clasificación depende del contexto, de las evidencias y de los criterios definidos por la organización.
El NIST SP 800-61, revisión 3, publicado en abril de 2025, integra la respuesta a incidentes en la gestión general del riesgo de ciberseguridad. Esta revisión sustituye la versión 2 de 2012 y vincula las actividades de respuesta con el marco NIST CSF 2.0.
Etapas del proceso de respuesta
Una organización debe preparar sus capacidades antes de que ocurra un ataque. El NIST Cybersecurity Framework 2.0 organiza la gestión del riesgo en seis funciones: gobernar, identificar, proteger, detectar, responder y recuperar. Estas funciones se relacionan continuamente y no constituyen una secuencia rígida que deba completarse una por una.
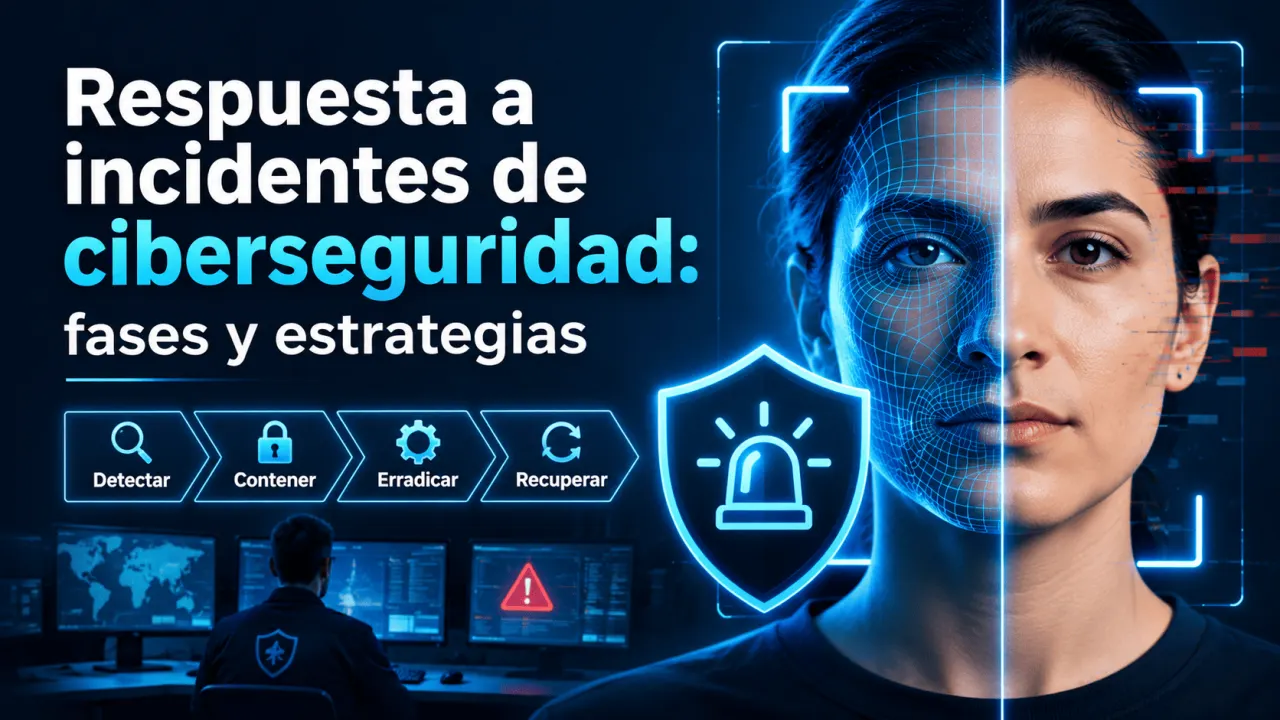
Para facilitar su aplicación operativa, las actividades pueden agruparse en las siguientes etapas:
La erradicación puede requerir nuevas actividades de análisis y contención si aparecen equipos adicionales comprometidos. Por ello, una respuesta real puede avanzar y retroceder entre actividades a medida que surgen evidencias.
Comparación de tipos de incidentes
Las técnicas de respuesta varían según la amenaza, el activo comprometido y la evidencia disponible. La siguiente tabla relaciona incidentes habituales con señales de alerta y acciones iniciales que deben adaptarse al contexto operativo.
| Incidente | Señales de alerta | Acción inicial | Riesgo principal |
|---|---|---|---|
| Ransomware | Archivos cifrados y procesos anómalos. | Aislar sistemas afectados y preservar evidencias. | Interrupción y posible exposición de datos. |
| Phishing | Mensajes fraudulentos y enlaces sospechosos. | Analizar mensajes y verificar si hubo compromiso de cuentas. | Robo de credenciales. |
| Acceso no autorizado | Sesiones o cambios de permisos inusuales. | Revisar registros y revocar sesiones comprometidas. | Alteración o extracción de información. |
| Denegación de servicio | Tráfico anómalo y caída de servicios. | Coordinar mitigación con la infraestructura o proveedor. | Pérdida de disponibilidad. |
Estas acciones son orientativas. Por ejemplo, un correo de phishing no exige aislar automáticamente todos los equipos, pero una cuenta comprometida podría requerir revocar sesiones activas y verificar aplicaciones conectadas. La respuesta debe basarse en evidencias y no únicamente en el nombre de la amenaza.
Herramientas para investigar y contener
Las herramientas de seguridad cumplen funciones distintas. Algunas detectan comportamientos sospechosos; otras permiten investigar equipos, automatizar acciones o conservar evidencia. Elegir una categoría depende de la infraestructura, los recursos técnicos y los procedimientos de respuesta.
| Tecnología | Función principal | Ventaja operativa | Limitación |
|---|---|---|---|
| SIEM | Centralizar y correlacionar registros. | Relaciona eventos de múltiples sistemas. | Depende de registros y reglas adecuados. |
| EDR | Supervisar y responder en dispositivos. | Facilita investigar y aislar equipos. | Su cobertura depende de los agentes instalados. |
| SOAR | Orquestar tareas de respuesta. | Ejecuta procedimientos repetibles. | Requiere integraciones y controles de ejecución. |
| Análisis forense digital | Examinar dispositivos y evidencias. | Ayuda a reconstruir lo ocurrido. | Necesita procedimientos especializados de preservación. |
Una empresa pequeña puede comenzar con registros centralizados, protección de dispositivos y un procedimiento documentado. En infraestructuras más complejas, la integración entre tecnologías facilita relacionar una alerta de identidad con actividad detectada en servidores. Ninguna de estas categorías sustituye la investigación ni la coordinación del equipo responsable.
Cómo priorizar los incidentes
Durante una contingencia pueden aparecer numerosas alertas. La organización necesita distinguir cuáles requieren una intervención inmediata y cuáles admiten una investigación programada. Para ello conviene valorar el alcance, la criticidad del activo, la sensibilidad de la información y la actividad observada del atacante.
| Prioridad | Situación ilustrativa | Respuesta recomendada |
|---|---|---|
| Crítica | Cifrado activo en servidores esenciales. | Activar la gestión de crisis y ejecutar contención urgente. |
| Alta | Acceso indebido confirmado a una cuenta privilegiada. | Restringir accesos e investigar alcance. |
| Media | Actividad sospechosa sin compromiso confirmado. | Analizar evidencias y aumentar vigilancia. |
| Baja | Intento aislado bloqueado, sin otros indicadores. | Registrar, correlacionar y revisar si aparecen nuevos indicios. |
Esta clasificación es un ejemplo operativo, no una escala universal del NIST. Una alerta inicialmente baja puede aumentar de prioridad si se descubre que afecta a infraestructura crítica o forma parte de una campaña mayor.
Ejemplo práctico: ataque de ransomware
Consideremos una empresa hipotética cuya área administrativa descubre archivos cifrados en una estación de trabajo. El equipo de seguridad confirma procesos sospechosos y detecta conexiones hacia otros dispositivos internos. Todavía no conoce el origen de la intrusión ni si existen datos extraídos.
La guía de respuesta ante ransomware de CISA y MS-ISAC recomienda identificar los sistemas afectados y aislarlos inmediatamente. Siguiendo ese enfoque, el equipo organiza su intervención:
El personal responsable también debe valorar la obligación de notificar el incidente según la legislación aplicable, los contratos y la naturaleza de los datos. Restaurar un respaldo sin investigar el punto de entrada puede permitir que el atacante vuelva a comprometer la infraestructura.
Preparación, documentación y recuperación
Una respuesta organizada exige definir quién declara un incidente, quién autoriza el aislamiento de servicios y cómo se comunican las decisiones a dirección, proveedores y otras partes involucradas. La organización debería mantener un registro cronológico con alertas, evidencias, acciones ejecutadas, responsables y resultados de las verificaciones.
Los manuales operativos de respuesta de CISA, publicados para agencias federales civiles estadounidenses en 2021, ofrecen procedimientos para identificar, coordinar, remediar y seguir incidentes. Aunque su ámbito original es gubernamental, pueden servir como referencia para diseñar procedimientos internos adaptados a otras organizaciones.
La recuperación requiere comprobar que los sistemas restaurados son confiables. La guía NIST SP 800-184 sobre recuperación de eventos de ciberseguridad destaca la planificación, la priorización de recursos, las pruebas y la mejora de procedimientos. Recuperar primero los servicios esenciales puede ser apropiado cuando existen dependencias operativas documentadas.
Después del incidente, las organizaciones pueden utilizar ejercicios prácticos para comprobar si el personal identifica una alerta, comunica el hallazgo, conserva evidencias y aplica los criterios de escalamiento. Evaluar estas competencias permite encontrar deficiencias específicas antes de una emergencia real.
Conclusión
La capacidad de responder a incidentes depende de procedimientos probados, evidencias confiables y responsabilidades previamente definidas. Un plan útil debe permitir decidir qué proteger primero, cómo limitar el daño y bajo qué condiciones reanudar las operaciones. Para las organizaciones que forman profesionales en ciberseguridad, incorporar ejercicios y evaluaciones basados en estos procedimientos también ofrece una forma concreta de comprobar el aprendizaje.
Haz verificable la formación en ciberseguridad
Si tu organización ya imparte capacitación sobre respuesta a incidentes, el Instituto Internacional de Ingeniería (3i) ofrece opciones para validar certificados propios y convertirlos en credenciales digitales verificables mediante QR, enlace o código, sujetas a revisión de la solicitud.
Fuentes consultadas
National Institute of Standards and Technology (NIST). Incident Response Recommendations and Considerations for Cybersecurity Risk Management: A CSF 2.0 Community Profile, SP 800-61 Rev. 3. 2025.
National Institute of Standards and Technology (NIST). The NIST Cybersecurity Framework (CSF) 2.0. 2024.
Cybersecurity and Infrastructure Security Agency (CISA). Federal Government Cybersecurity Incident and Vulnerability Response Playbooks. 2021.
CISA y Multi-State Information Sharing and Analysis Center (MS-ISAC). Ransomware Guide. 2020.
National Institute of Standards and Technology (NIST). Guide for Cybersecurity Event Recovery, SP 800-184. 2016.
Instituto Internacional de Ingeniería (3i). Programa Partner: solicitud, validación de certificados y credenciales digitales. Página institucional consultada en noviembre de 2026.