Una empresa puede tener suficientes pedidos, proveedores contratados y almacenes abastecidos, pero una interrupción del transporte o el incumplimiento de un proveedor crítico puede detener sus operaciones. Cuando estos eventos no se anticipan, aparecen retrasos, sobrecostos, faltantes de inventario y compromisos comerciales incumplidos.
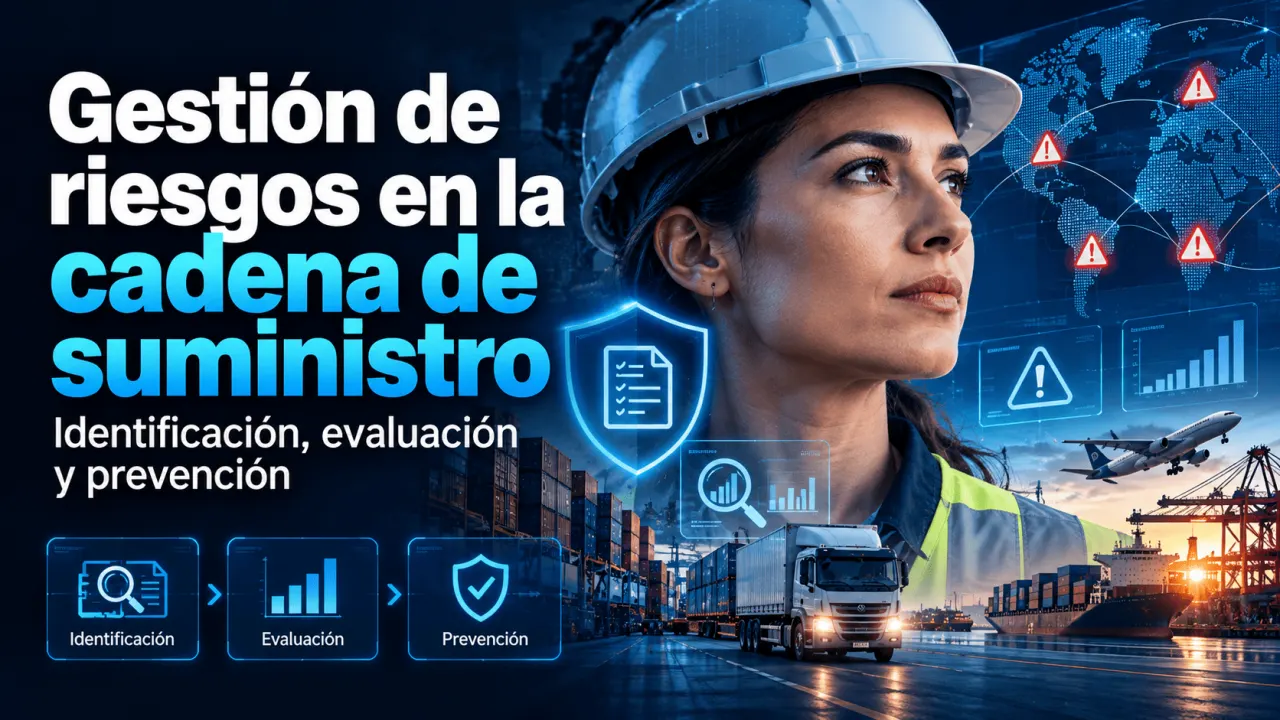
La gestión de riesgos en la cadena de suministro permite identificar vulnerabilidades, evaluar sus consecuencias y establecer medidas para mantener la continuidad operativa. Comprender sus métodos también resulta útil para las consultoras y organizaciones que desarrollan programas de capacitación en logística, compras y operaciones.
¿Qué es la gestión de riesgos?
Es un proceso sistemático para reconocer, analizar, evaluar y tratar situaciones inciertas que pueden afectar el abastecimiento, la producción, el almacenamiento, el transporte y la entrega de productos o servicios. Considera tanto las operaciones internas como las relaciones con proveedores y operadores externos.
La norma ISO 31000:2018 sobre gestión del riesgo establece principios y directrices para incorporar el análisis de riesgos a las decisiones organizacionales. Es una guía de aplicación general y no una norma de certificación.
En logística, su aplicación exige identificar procesos críticos, determinar cuáles son las amenazas y comprobar si los controles existentes permiten responder ante una interrupción.
Principales riesgos de suministro
Los riesgos pueden originarse en proveedores, infraestructura, sistemas de información o condiciones externas. La siguiente tabla presenta una clasificación práctica para reconocer sus efectos y posibles controles.
| Tipo de riesgo | Situación habitual | Medida preventiva |
|---|---|---|
| Abastecimiento | Incumplimiento de un proveedor crítico. | Homologar proveedores alternativos. |
| Logístico | Bloqueo de rutas o retraso en entregas. | Evaluar rutas y transportistas alternativos. |
| Operativo | Falla de equipos o interrupción productiva. | Mantenimiento y planes de continuidad. |
| Financiero | Variaciones de precios o problemas de liquidez. | Evaluar exposición financiera y contratos. |
| Tecnológico | Ciberataques o pérdida de información. | Controlar accesos, respaldos y proveedores tecnológicos. |
| Ambiental y regulatorio | Eventos climáticos o incumplimientos normativos. | Monitorear exposición y requisitos aplicables. |
El Banco Mundial, en su Índice de Desempeño Logístico 2023, examinó la capacidad de 139 países para movilizar mercancías mediante conexiones logísticas confiables. Este análisis muestra la relevancia de la infraestructura, los servicios logísticos y los procedimientos fronterizos, aunque sus resultados nacionales no permiten determinar automáticamente el riesgo de una empresa específica.
Cómo evaluar y priorizar amenazas
Identificar una amenaza es solo el inicio. Para asignar recursos, la organización necesita comparar su posibilidad de ocurrencia y la gravedad de sus consecuencias. Una técnica inicial es utilizar una matriz cualitativa de probabilidad e impacto.
Como ejemplo metodológico, puede definirse una escala interna de 1 a 5 para ambas variables y calcular un puntaje de priorización mediante su producto:
Donde R representa el puntaje relativo del riesgo, P la categoría asignada a la probabilidad e I la categoría del impacto. El resultado es un índice adimensional, no una probabilidad ni una pérdida económica estimada.
Por ejemplo, un retraso de proveedor valorado con probabilidad 4 e impacto 5 obtiene un puntaje de 20. Una falla de transporte con probabilidad 2 e impacto 3 obtiene 6. Bajo estos criterios internos, el primer evento merece mayor atención inicial.
| Riesgo hipotético | Probabilidad | Impacto | Puntaje |
|---|---|---|---|
| Incumplimiento del proveedor | 4 | 5 | 20 |
| Interrupción informática | 3 | 4 | 12 |
| Falla del transporte | 2 | 3 | 6 |
Los valores son exclusivamente ilustrativos. Cada organización debe definir sus escalas, umbrales de aceptación y criterios de evaluación. Además, una multiplicación simple puede ocultar diferencias relevantes entre amenazas de baja frecuencia y consecuencias catastróficas; por ello, no debe utilizarse como único criterio de decisión.
Estrategias para reducir interrupciones
Una respuesta adecuada depende del riesgo identificado, su criticidad y el costo de las medidas. La comparación siguiente permite distinguir alternativas que suelen confundirse.
| Estrategia | Aplicación | Limitación |
|---|---|---|
| Diversificación | Contratar fuentes de suministro alternativas. | Aumenta la gestión y homologación de proveedores. |
| Inventario de seguridad | Mantener existencias para absorber variaciones. | Incrementa costos de almacenamiento y capital. |
| Monitoreo preventivo | Revisar entregas, alertas y desempeño. | Depende de datos oportunos y confiables. |
| Continuidad operativa | Preparar respuestas y responsabilidades ante fallas. | Requiere pruebas y actualización periódica. |
La ISO 28000:2022, sobre sistemas de gestión de seguridad, establece requisitos aplicables también a aspectos de seguridad de la cadena de suministro. Su alcance no equivale a resolver todos los riesgos logísticos, financieros o comerciales.
Cómo implementar un plan de riesgos
Una implementación práctica puede organizarse mediante una secuencia de trabajo, comenzando por los suministros cuya interrupción afectaría actividades críticas.
Por ejemplo, una empresa que depende de un único fabricante de componentes puede evaluar una fuente alternativa antes de sufrir un desabastecimiento. El área de compras debe verificar calidad y capacidad; operaciones debe comprobar compatibilidad; y logística debe revisar los tiempos de entrega. La alternativa será útil únicamente si puede activarse en condiciones reales.
Tecnología y evaluación de proveedores
Los sistemas de gestión empresarial, las plataformas de seguimiento logístico y las herramientas de análisis pueden consolidar información sobre entregas, inventarios y desempeño de proveedores. Cuando estos datos se actualizan y revisan, facilitan detectar variaciones que requieren intervención.
La dependencia tecnológica también introduce vulnerabilidades. La publicación NIST SP 800-161 Rev. 1, actualizada en 2024, desarrolla prácticas para identificar, evaluar y mitigar riesgos de ciberseguridad en cadenas de suministro de productos y servicios tecnológicos.
Asimismo, la Guía de debida diligencia de la OCDE de 2018 aborda la identificación y prevención de impactos negativos asociados con las actividades empresariales y sus relaciones comerciales, incluidos aspectos laborales, ambientales y de derechos humanos. Complementa la evaluación operativa, pero responde a un propósito diferente.
Errores que deben evitarse
Uno de los errores frecuentes es evaluar únicamente a los proveedores directos, ignorando dependencias de segundo nivel que pueden detener el suministro. También resulta problemático mantener matrices de riesgos que no se actualizan cuando cambian las rutas, la demanda o la capacidad productiva.
Otra equivocación consiste en asumir que disponer de inventario adicional elimina el riesgo. Las existencias pueden amortiguar una interrupción temporal, pero no sustituyen un plan de continuidad, una evaluación de proveedores ni el análisis de costos. Las estrategias deben revisarse mediante indicadores como entregas a tiempo, incidentes registrados, tiempos de recuperación y concentración del abastecimiento.
Conclusión
Una cadena de suministro resiliente no es aquella que nunca enfrenta interrupciones, sino la que conoce sus vulnerabilidades, define respuestas viables y comprueba periódicamente su capacidad de recuperación. Convertir estos criterios en procedimientos documentados y competencias evaluables ayuda a preparar a los equipos para situaciones operativas reales.
Haz verificable tu formación en logística
Si tu organización imparte capacitación en gestión de riesgos y cadena de suministro, el Instituto Internacional de Ingeniería (3i) ofrece opciones para validar y digitalizar los certificados de tus participantes mediante QR, enlace o código. La solicitud está sujeta a revisión.
Fuentes consultadas
Organización Internacional de Normalización (ISO). ISO 31000:2018 Risk manageent Guidelines. 2018.
Organización Internacional de Normalización (ISO). ISO 28000:2022 Security and resilience Security management systems Requirements. 2022.
Banco Mundial. World Bank Releases Logistics Performance Index 2023. 2023.
National Institute of Standards and Technology (NIST). Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations, SP 800-161 Rev. 1. Actualización de 2024.
Organización para la Cooperación y el Desarrollo Económicos (OCDE). OECD Due Diligence Guidance for Responsible Business Conduct. 2018.