Un equipo de desarrollo termina una nueva funcionalidad, supera las pruebas técnicas y prepara su publicación. Sin embargo, durante la revisión final descubre una biblioteca vulnerable o una credencial expuesta en el repositorio. Corregir el problema puede exigir modificar código, repetir pruebas y retrasar el despliegue. Este escenario muestra una debilidad frecuente: incorporar la seguridad demasiado tarde.
DevSecOps propone integrar controles de seguridad durante todo el ciclo de desarrollo de software. Su aplicación combina automatización, responsabilidades compartidas y evaluación continua de riesgos. Comprender este enfoque permite identificar qué prácticas incorporar, qué herramientas utilizar y cómo comprobar que las medidas realmente protegen las aplicaciones.
Qué es DevSecOps y cómo funciona
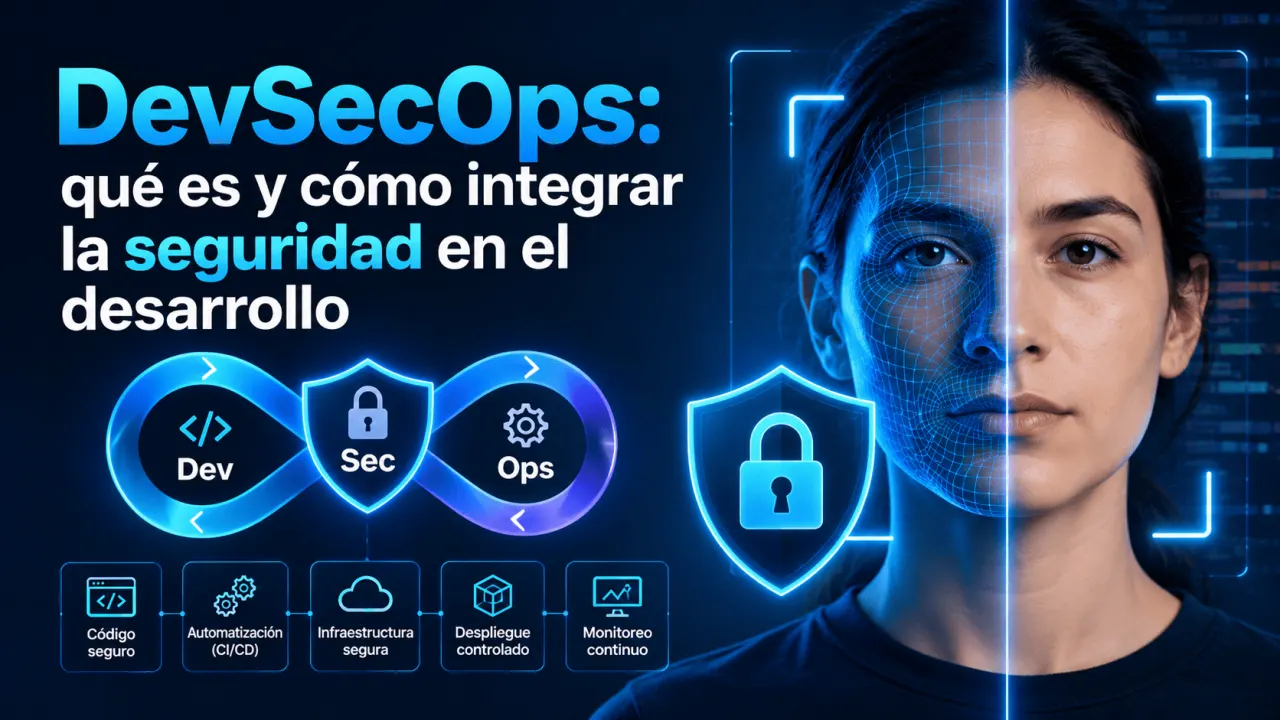
DevSecOps integra desarrollo (Development), seguridad (Security) y operaciones (Operations) dentro de un mismo proceso de entrega de software. Su objetivo es identificar y tratar riesgos desde las primeras decisiones de diseño hasta el mantenimiento de los sistemas desplegados.
El enfoque se relaciona con el principio conocido como Shift Left Security, que consiste en trasladar actividades de seguridad hacia etapas tempranas del desarrollo. Esto puede incluir revisar requisitos, analizar amenazas, comprobar dependencias y ejecutar pruebas automáticas antes de integrar cambios.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST), mediante su Secure Software Development Framework, SP 800-218, establece prácticas para preparar las organizaciones, proteger los componentes de software, producir aplicaciones más seguras y responder a vulnerabilidades. El documento proporciona un marco de referencia adaptable a diferentes metodologías de desarrollo.
DevOps frente a DevSecOps
DevSecOps amplía las prácticas de DevOps mediante la incorporación explícita de controles de seguridad. La diferencia no implica que DevOps excluya necesariamente la seguridad: depende de cómo cada organización haya diseñado sus procesos.
| Criterio | DevOps sin integración formal de seguridad | DevSecOps |
|---|---|---|
| Enfoque | Integración y entrega continua. | Integración, entrega y seguridad continua. |
| Seguridad | Puede depender de revisiones separadas. | Se incorpora en las etapas del ciclo de vida. |
| Responsabilidad | Puede concentrarse en un equipo especializado. | Se distribuye entre desarrollo, seguridad y operaciones. |
| Automatización | Compilaciones, pruebas funcionales y despliegues. | Añade análisis de código, dependencias y configuraciones. |
| Tratamiento de fallos | Los hallazgos de seguridad pueden aparecer al final. | Busca detectar problemas antes del despliegue y durante la operación. |
Esta comparación representa dos enfoques de implementación, no categorías excluyentes. Un equipo DevOps también puede mantener controles de seguridad sólidos. Lo distintivo de DevSecOps es hacer que esos controles formen parte explícita y habitual del proceso de entrega.
Seguridad durante el ciclo de desarrollo
DevSecOps requiere controles diferentes según la etapa del software. Una revisión de arquitectura no detecta los mismos problemas que un análisis de dependencias o una prueba de seguridad realizada sobre una aplicación en ejecución.
| Etapa | Control de seguridad | Resultado esperado |
|---|---|---|
| Planificación | Requisitos de seguridad y análisis de amenazas. | Riesgos identificados antes de programar. |
| Desarrollo | Revisión de código y análisis estático (SAST). | Detección temprana de patrones inseguros. |
| Integración | Análisis de composición de software (SCA). | Dependencias vulnerables identificadas. |
| Pruebas | Pruebas dinámicas de seguridad (DAST). | Posibles vulnerabilidades observadas durante la ejecución. |
| Despliegue | Validación de configuraciones, permisos y artefactos. | Publicación bajo controles definidos. |
| Operación | Monitoreo, gestión de incidentes y actualizaciones. | Detección y tratamiento de riesgos posteriores. |
El modelo OWASP Software Assurance Maturity Model (SAMM) organiza estas capacidades en cinco funciones: gobernanza, diseño, implementación, verificación y operaciones. Su utilidad consiste en evaluar prácticas existentes y definir mejoras progresivas, sin exigir que todas las organizaciones adopten una arquitectura o tecnología idéntica.
Herramientas esenciales para DevSecOps
Las herramientas deben seleccionarse según los riesgos del proyecto, el lenguaje utilizado y la infraestructura de despliegue. Instalar múltiples analizadores sin definir responsables o criterios de respuesta puede generar alertas difíciles de gestionar.
| Herramienta | Función principal | Limitación |
|---|---|---|
| SAST | Examinar código sin ejecutar la aplicación. | Puede generar falsos positivos y omitir fallos de ejecución. |
| DAST | Analizar una aplicación en funcionamiento. | Depende de las rutas y funcionalidades evaluadas. |
| SCA | Identificar componentes y vulnerabilidades conocidas. | No identifica necesariamente vulnerabilidades desconocidas. |
| Escaneo de secretos | Buscar credenciales y claves expuestas. | No sustituye una gestión segura de credenciales. |
| Análisis de IaC | Detectar configuraciones de infraestructura inseguras. | No garantiza que el entorno desplegado mantenga esa configuración. |
Por ejemplo, OWASP Dependency-Check permite analizar dependencias y buscar vulnerabilidades conocidas públicamente. Su resultado debe interpretarse considerando la versión del componente, el contexto de uso y las posibles medidas de mitigación.
Cómo implementar DevSecOps
Consideremos una organización que desarrolla una plataforma web para administrar información de usuarios. El equipo utiliza un repositorio de código, pruebas automatizadas y una canalización de integración y entrega continua (CI/CD). Para incorporar DevSecOps puede seguir una secuencia gradual.
Un ejemplo práctico sería detectar una dependencia vulnerable durante una solicitud de integración. La canalización genera un informe, el desarrollador verifica si la versión está afectada y el equipo determina si debe actualizarla antes de publicar. La decisión queda registrada para futuras revisiones.
También debe protegerse la propia canalización. El documento OWASP Top 10 CI/CD Security Risks identifica riesgos relacionados con identidades, credenciales, dependencias, ejecución de procesos y alteración de artefactos. Por ello, automatizar pruebas no basta si un atacante puede modificar el proceso que las ejecuta.
Desafíos y criterios de evaluación
La adopción de DevSecOps puede enfrentar dificultades técnicas y organizativas. Entre ellas aparecen herramientas mal configuradas, exceso de alertas, falta de conocimientos especializados y ausencia de responsabilidades definidas. También existe el riesgo de establecer bloqueos automáticos que interrumpan entregas por hallazgos de baja relevancia.
Para evaluar el avance conviene revisar indicadores como vulnerabilidades abiertas por severidad, tiempo de corrección, porcentaje de repositorios analizados y excepciones de seguridad pendientes. Estas métricas requieren contexto: una reducción de alertas puede reflejar mejoras reales, cambios en las reglas del analizador o una disminución de cobertura.
Otro aspecto relevante es la integridad de la cadena de suministro del software. La especificación Supply-chain Levels for Software Artifacts (SLSA), versión 1.2 proporciona requisitos para mejorar las garantías sobre cómo se generan los artefactos y su procedencia. Su aplicación permite abordar riesgos que no necesariamente aparecen al revisar únicamente el código fuente.
Conclusión
DevSecOps permite convertir la seguridad en una responsabilidad integrada al desarrollo de software, con controles verificables desde el diseño hasta la operación. Su implementación más útil comienza identificando los riesgos prioritarios y estableciendo prácticas que el equipo pueda mantener, evaluar y mejorar. Para las organizaciones que forman profesionales tecnológicos, comprender estas competencias también permite estructurar programas de capacitación con objetivos técnicos y criterios de evaluación claros.
Haz verificables las competencias de tus alumnos
Si tu organización ya imparte formación en DevSecOps o ciberseguridad, el Instituto Internacional de Ingeniería (3i) ofrece opciones para validar certificados y emitir credenciales verificables mediante QR, enlace o código, sujetas a revisión de la solicitud.
Fuentes consultadas
NIST. Secure Software Development Framework (SSDF), SP 800-218, versión 1.1. 2022.
OWASP. Software Assurance Maturity Model (SAMM): The Model. Documentación oficial del proyecto.
OWASP. OWASP Dependency-Check. Documentación oficial del proyecto.
OWASP. Top 10 CI/CD Security Risks. Publicación técnica del proyecto.
SLSA Framework. SLSA Specification, versión 1.2. Especificación técnica oficial.